Domain unmenschlichkeit.de kaufen?
Wir ziehen mit dem Projekt
unmenschlichkeit.de um.
Sind Sie am Kauf der Domain
unmenschlichkeit.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain unmenschlichkeit.de kaufen?
Ist Wireshark sicher?
Wireshark ist ein leistungsfähiges Netzwerk-Analysetool, das verwendet werden kann, um den Datenverkehr in einem Netzwerk zu überwachen. Es ist jedoch wichtig zu beachten, dass Wireshark keine Sicherheitsfunktionen bietet und daher nicht als Sicherheitstool betrachtet werden sollte. Es kann jedoch sicher verwendet werden, solange die richtigen Sicherheitsvorkehrungen getroffen werden, wie zum Beispiel die Verwendung in einem isolierten Netzwerk oder das Filtern von sensiblen Informationen. **
Warum findet Wireshark keine Schnittstellen mehr?
Es gibt mehrere mögliche Gründe dafür, warum Wireshark keine Schnittstellen mehr finden kann. Einer der häufigsten Gründe ist, dass der Benutzer nicht über ausreichende Berechtigungen verfügt, um auf die Netzwerkschnittstellen zuzugreifen. Eine andere mögliche Ursache könnte sein, dass die Netzwerkkarte nicht ordnungsgemäß installiert oder konfiguriert ist. Es ist auch möglich, dass ein Konflikt mit anderen Netzwerksoftware oder Firewall-Einstellungen vorliegt. **


Ähnliche Suchbegriffe für Wireshark
Top-Angebote
Produkte zum Begriff Wireshark:
-
Im Angesicht der Grausamkeit, Fachbücher von Jan SüselbeckKriegsdarstellungen handeln von Grausamkeit, von Tätern, Opfern und ihren Gefühlen: Trauer, Empörung, Wut oder Hass. Oft zielen sie darauf ab, bei ihren Rezipienten ähnliche Emotionen hervorzurufen. Damit können sie allerdings scheitern: Selbst Gewalt in Anti-Kriegsszenarien kann unfreiwillig euphorisierend wirken. Entscheidend ist, wie die Leidtragenden charakterisiert werden - als Freunde oder als Feinde. Jan Süselbeck analysiert emotionale Effekte der Literatur seit Heinrich von Kleist und Lew N. Tolstoi sowie des Anti-Kriegsfilmgenres von Lewis Milestones All Quiet on the Western Front bis hin zu Quentin Tarantinos Inglourious Basterds. Untersucht wird, wie sich die öffentlichen Erregungen über Gewaltinszenierungen vom 19. Jahrhundert bis zum Folterskandal von Abu Ghraib und dessen Rezeption im Internet gewandelt haben. Das Buch bietet eine emotionswissenschaftliche Geschichte.34,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist alles möglich mit Wireshark?
Mit Wireshark können verschiedene Netzwerkanalysen durchgeführt werden, wie z.B. das Erfassen und Analysieren von Netzwerkverkehr, das Überwachen von Netzwerkverbindungen, das Identifizieren von Netzwerkproblemen und das Aufdecken von Sicherheitslücken. Es bietet auch Funktionen zur Filterung und Anzeige von Netzwerkpaketen sowie zur Erstellung von Statistiken und Berichten. Wireshark unterstützt eine Vielzahl von Protokollen und kann auf verschiedenen Betriebssystemen verwendet werden. **
-
Warum funktioniert Wireshark bei mir nicht?
Es gibt verschiedene Gründe, warum Wireshark möglicherweise nicht funktioniert. Es könnte sein, dass deine Netzwerkkarte nicht von Wireshark unterstützt wird oder dass du nicht über ausreichende Berechtigungen verfügst, um auf den Netzwerkverkehr zuzugreifen. Es ist auch möglich, dass Wireshark nicht ordnungsgemäß installiert oder konfiguriert ist. Es könnte hilfreich sein, die Dokumentation von Wireshark zu überprüfen oder sich an den technischen Support zu wenden, um das Problem zu lösen. **
-
Wie zeigt Wireshark fremden Traffic an?
Wireshark zeigt fremden Traffic an, indem es den Netzwerkverkehr aufzeichnet und analysiert, der über das Netzwerk läuft. Es kann den Datenverkehr von verschiedenen Quellen wie Ethernet, WLAN, Bluetooth usw. erfassen und anzeigen. Wireshark zeigt den fremden Traffic in Form von Protokolldaten an, die detaillierte Informationen über die Kommunikation zwischen den Geräten enthalten. **
-
Wie kann ich Wireshark auf Android verwenden?
Wireshark ist eine Netzwerkanalyse-Software, die nicht direkt auf Android-Geräten verwendet werden kann. Es gibt jedoch alternative Apps wie Packet Capture oder tPacketCapture, die ähnliche Funktionen bieten und auf Android-Geräten verwendet werden können. Diese Apps erfassen den Netzwerkverkehr auf dem Gerät und ermöglichen es Ihnen, die Daten zu analysieren. **
Wie lautet der Wireshark-Filter für Discord?
Der Wireshark-Filter für Discord lautet "udp.port == 443". Dieser Filter zeigt alle UDP-Pakete an, die über den Port 443 (HTTPS) gesendet werden, was für die Kommunikation von Discord erforderlich ist. **
Was kann man mit Wireshark alles herausfinden?
Mit Wireshark kann man den Datenverkehr in einem Netzwerk analysieren und verschiedene Informationen herausfinden. Dazu gehören beispielsweise die IP-Adressen der Kommunikationspartner, die übertragenen Datenpakete und deren Inhalte, die verwendeten Protokolle und Ports, sowie eventuelle Fehler oder Probleme im Netzwerk. Wireshark ermöglicht es auch, den Datenverkehr zu filtern und spezifische Informationen gezielt zu untersuchen. **
Top-Angebote
Produkte zum Begriff Wireshark:
-
Die Kampfgruppe gegen Unmenschlichkeit (KgU), Fachbücher von Enrico HeitzerDie Kampfgruppe gegen Unmenschlichkeit (KgU) galt in Ost und West lange Zeit als Inkarnation des Antikommunismus und der Feindschaft gegen die DDR. 1948 als Reaktion auf die Entlassungswelle aus den sowjetischen Speziallagern gegründet und 1959 während der zweiten Berlin-Krise aufgelöst, entfaltete die KgU nicht nur humanitäre Aktivitäten, verbreitete Flugblätter oder war nachrichtendienstlich tätig, sondern beförderte und praktizierte zeitweise auch Gewalt als Widerstandsmittel gegen die Staatsführung. Enrico Heitzer untersucht die Entstehung, den organisatorischen Aufbau und die Handlungsfelder dieser privat geführten, aber politisch höchst wirkungsvollen Organisation.90,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Die Brutalität der Plattform, Fachbücher von Geert LovinkDie Brutalität der Plattform von Geert Lovink bietet eine tiefgehende Analyse der Auswirkungen sozialer Medien auf die Gesellschaft. Lovink beschreibt die digitale Welt als einen Raum, der von Ablenkung und emotionaler Betäubung geprägt ist. Er verwendet den Begriff Copium, um die Art und Weise zu kennzeichnen, wie Nutzerinnen in einem Kreislauf von Scrolling und Frustration gefangen sind. In einer Zeit, in der das Internet von Stagnation und algorithmischer Manipulation dominiert wird, fordert der Autor einen kollektiven Rückzug aus den sozialen Medien und betont die Notwendigkeit, digitale Mündigkeit zu bewahren. Dieses Fachbuch ist ein eindringlicher Appell zur Reflexion über den eigenen Umgang mit digitalen Plattformen und deren Einfluss auf das individuelle und gesellschaftliche Wohlbefinden.32,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Im Angesicht der Grausamkeit, Fachbücher von Jan SüselbeckKriegsdarstellungen handeln von Grausamkeit, von Tätern, Opfern und ihren Gefühlen: Trauer, Empörung, Wut oder Hass. Oft zielen sie darauf ab, bei ihren Rezipienten ähnliche Emotionen hervorzurufen. Damit können sie allerdings scheitern: Selbst Gewalt in Anti-Kriegsszenarien kann unfreiwillig euphorisierend wirken. Entscheidend ist, wie die Leidtragenden charakterisiert werden - als Freunde oder als Feinde. Jan Süselbeck analysiert emotionale Effekte der Literatur seit Heinrich von Kleist und Lew N. Tolstoi sowie des Anti-Kriegsfilmgenres von Lewis Milestones All Quiet on the Western Front bis hin zu Quentin Tarantinos Inglourious Basterds. Untersucht wird, wie sich die öffentlichen Erregungen über Gewaltinszenierungen vom 19. Jahrhundert bis zum Folterskandal von Abu Ghraib und dessen Rezeption im Internet gewandelt haben. Das Buch bietet eine emotionswissenschaftliche Geschichte.34,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ist Wireshark sicher?
Wireshark ist ein leistungsfähiges Netzwerk-Analysetool, das verwendet werden kann, um den Datenverkehr in einem Netzwerk zu überwachen. Es ist jedoch wichtig zu beachten, dass Wireshark keine Sicherheitsfunktionen bietet und daher nicht als Sicherheitstool betrachtet werden sollte. Es kann jedoch sicher verwendet werden, solange die richtigen Sicherheitsvorkehrungen getroffen werden, wie zum Beispiel die Verwendung in einem isolierten Netzwerk oder das Filtern von sensiblen Informationen. **
-
Warum findet Wireshark keine Schnittstellen mehr?
Es gibt mehrere mögliche Gründe dafür, warum Wireshark keine Schnittstellen mehr finden kann. Einer der häufigsten Gründe ist, dass der Benutzer nicht über ausreichende Berechtigungen verfügt, um auf die Netzwerkschnittstellen zuzugreifen. Eine andere mögliche Ursache könnte sein, dass die Netzwerkkarte nicht ordnungsgemäß installiert oder konfiguriert ist. Es ist auch möglich, dass ein Konflikt mit anderen Netzwerksoftware oder Firewall-Einstellungen vorliegt. **
-
Was ist alles möglich mit Wireshark?
Mit Wireshark können verschiedene Netzwerkanalysen durchgeführt werden, wie z.B. das Erfassen und Analysieren von Netzwerkverkehr, das Überwachen von Netzwerkverbindungen, das Identifizieren von Netzwerkproblemen und das Aufdecken von Sicherheitslücken. Es bietet auch Funktionen zur Filterung und Anzeige von Netzwerkpaketen sowie zur Erstellung von Statistiken und Berichten. Wireshark unterstützt eine Vielzahl von Protokollen und kann auf verschiedenen Betriebssystemen verwendet werden. **
-
Warum funktioniert Wireshark bei mir nicht?
Es gibt verschiedene Gründe, warum Wireshark möglicherweise nicht funktioniert. Es könnte sein, dass deine Netzwerkkarte nicht von Wireshark unterstützt wird oder dass du nicht über ausreichende Berechtigungen verfügst, um auf den Netzwerkverkehr zuzugreifen. Es ist auch möglich, dass Wireshark nicht ordnungsgemäß installiert oder konfiguriert ist. Es könnte hilfreich sein, die Dokumentation von Wireshark zu überprüfen oder sich an den technischen Support zu wenden, um das Problem zu lösen. **
Ähnliche Suchbegriffe für Wireshark
-
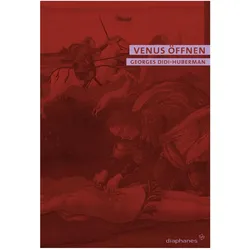
Venus öffnen. Nacktheit, Traum, Grausamkeit, Fachbücher von Georges Didi-Huberman, Georges, Didi-HubermanDas Buch "Venus öffnen. Nacktheit, Traum, Grausamkeit" von Georges Didi-Huberman bietet eine tiefgehende Analyse der Darstellung weiblicher Nacktheit in der Kunst, insbesondere im Kontext von Botticellis Werk. Didi-Huberman kontrastiert das antikisierende Ideal der Schönheit, das Botticelli verkörpert, mit einem gewaltsamen Motiv, das die brutale Seite der Nacktheit thematisiert. Durch die Erzählung einer Traumepisode bei Boccaccio, in der eine Frau auf grausame Weise getötet wird, wird die Ambivalenz von Schönheit und Gewalt beleuchtet. Der Autor untersucht auch die anatomischen Wachsmodelle des 18. Jahrhunderts, die eine Verbindung zwischen Nacktheit, Gewalt und Krankheit herstellen. Dieses Buch ist ein brillanter Essay, der die komplexe Beziehung zwischen Erotik und Grausamkeit in der Kunst aufzeigt und den Leser dazu anregt, die Darstellung von Nacktheit neu zu denken.29,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
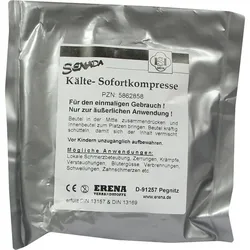
Senada Kälte Sofortkompresse 1 STProdukteigenschaften: Senada Kälte-Sofortkompresse Für den einmaligen Gebrauch! Nur zur äußerlichen Anwendung! Anwendung: Beutel in der Mitte zusammendrücken und Innenbeutel zum Platzen bringen. Beutel kräftig schütteln, damit sich der Inhalt vermischt. Mögliche Anwendungen: Lokale Schmerzbetäubung, Zerrungen, Krämpfe, Verstauchungen, Blutergüsse, Verbrennungen, Schwellungen, Zahnschmerzen etc. Von Kindern unzugänglich aufbewahren. Quelle: Angaben der Verpackung Stand: 08/20174,66 €*Versand: 4,50 €Sichere Weiterleitung zum Anbieter
-
Wie zeigt Wireshark fremden Traffic an?
Wireshark zeigt fremden Traffic an, indem es den Netzwerkverkehr aufzeichnet und analysiert, der über das Netzwerk läuft. Es kann den Datenverkehr von verschiedenen Quellen wie Ethernet, WLAN, Bluetooth usw. erfassen und anzeigen. Wireshark zeigt den fremden Traffic in Form von Protokolldaten an, die detaillierte Informationen über die Kommunikation zwischen den Geräten enthalten. **
-
Wie kann ich Wireshark auf Android verwenden?
Wireshark ist eine Netzwerkanalyse-Software, die nicht direkt auf Android-Geräten verwendet werden kann. Es gibt jedoch alternative Apps wie Packet Capture oder tPacketCapture, die ähnliche Funktionen bieten und auf Android-Geräten verwendet werden können. Diese Apps erfassen den Netzwerkverkehr auf dem Gerät und ermöglichen es Ihnen, die Daten zu analysieren. **
-
Wie lautet der Wireshark-Filter für Discord?
Der Wireshark-Filter für Discord lautet "udp.port == 443". Dieser Filter zeigt alle UDP-Pakete an, die über den Port 443 (HTTPS) gesendet werden, was für die Kommunikation von Discord erforderlich ist. **
-
Was kann man mit Wireshark alles herausfinden?
Mit Wireshark kann man den Datenverkehr in einem Netzwerk analysieren und verschiedene Informationen herausfinden. Dazu gehören beispielsweise die IP-Adressen der Kommunikationspartner, die übertragenen Datenpakete und deren Inhalte, die verwendeten Protokolle und Ports, sowie eventuelle Fehler oder Probleme im Netzwerk. Wireshark ermöglicht es auch, den Datenverkehr zu filtern und spezifische Informationen gezielt zu untersuchen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.